 GetAPI
Crear y proteger una clave API de GetAPI.ONE
Cree una clave identificada y limitada; seleccione grupo, caducidad y cuota, almacénela fuera del código, verifíquela y revóquela de forma segura.
Requisitos previos
- Inicie sesión en GetAPI.ONE y confirme que puede abrir la consola.
- Confirme que la cuenta dispone de saldo utilizable o un paquete aplicable.
- Decida qué único cliente o proyecto usará esta clave y dónde se almacenará su variable de entorno secreta.
Crear la clave
- Abra Claves API en la navegación de la consola y seleccione Crear clave API.
- Introduzca un nombre descriptivo, como cliente y entorno. No incluya el secreto en el nombre.
- Seleccione el grupo necesario para el modelo y endpoint previstos.
- Configure una clave, una caducidad concreta y una cuota acorde con el uso previsto. Revise las restricciones avanzadas solo cuando el cliente las necesite.
- Guarde los cambios y vuelva a la lista de claves.
Copiar y almacenar
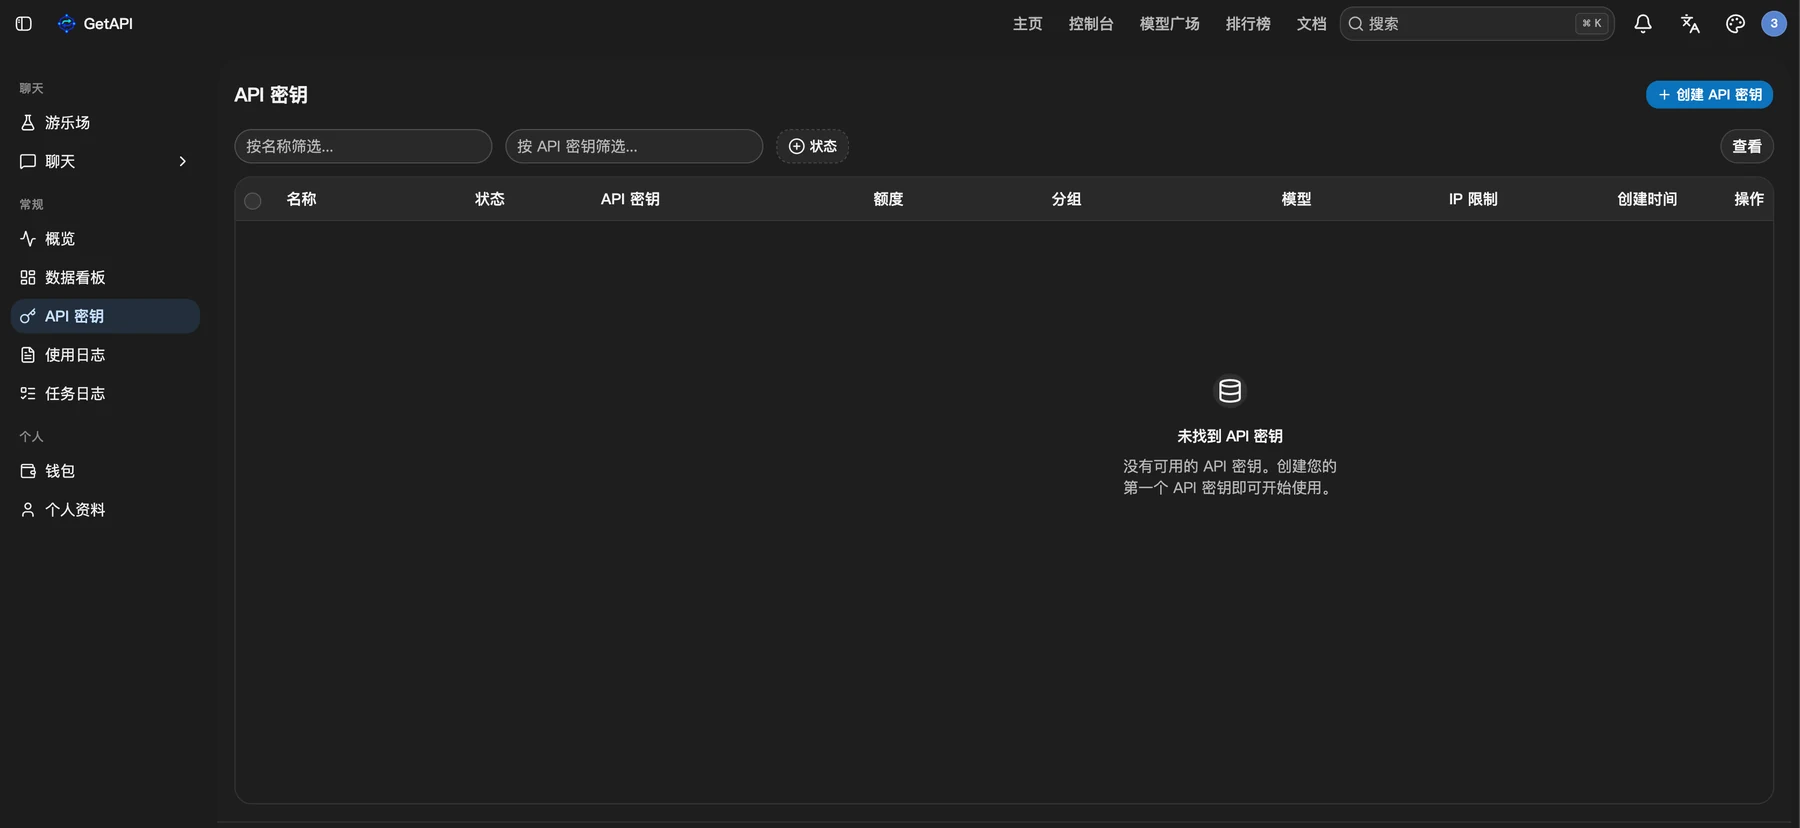
Tras la creación, la lista muestra nombre, clave oculta, grupo, estado y acciones de gestión. GetAPI.ONE no muestra la clave una única vez: puede copiarla nuevamente desde la lista y seguir administrándola.
export GETAPI_ONE_API_KEY="replace-with-your-private-key"$env:GETAPI_ONE_API_KEY = "replace-with-your-private-key"Combinar la clave con la dirección ONE
| Uso | Valor |
|---|---|
| Origen del sitio / API | https://www.getapi.one |
| URL base de Codex / CCSwitch | https://www.getapi.one/v1 |
| Credencial | Copiar desde la lista de claves de GetAPI.ONE |
Verificar sin exponer la clave
- Configure un cliente o use la guía de solicitudes directas sustituyendo el modelo de ejemplo por una entrada del catálogo compatible con el endpoint.
- Envíe sólo una solicitud mínima cuyo posible cargo esté dispuesto a aceptar.
- Confirme una respuesta válida y revise el registro de solicitudes o uso de la consola. Oculte la clave antes de guardar información de diagnóstico.
Errores, rotación y revocación
- 401 / Unauthorized: copie de nuevo la clave, quite espacios accidentales, confirme que está habilitada y compruebe que usa la dirección ONE.
- Modelo no encontrado o acceso denegado: confirme que el grupo de la clave ofrece el modelo y que este declara el endpoint utilizado por su cliente.
- Error de cuota o caducidad: revise el límite y la caducidad de la clave antes de ampliarlos; compruebe también el saldo y los límites de frecuencia.
- Sospecha de filtración: desactive o elimine la clave afectada, cree otra con el alcance mínimo necesario, actualice el cliente y compruebe que la anterior ya no funciona.